为什么黑客会盯上中小企业?
中小企业之所以会吸引黑客,是因为它们处理有价值的数据与财务交易,但通常可用于保护系统的资源较少。网络犯罪分子会利用这些机会盗取资金、攻破账户,或借此进入更大的组织。
并非每次攻击都专门针对某家公司。许多网络攻击是自动化或广泛撒网的,攻击者使用工具识别外露的系统和常见的安全弱点。也有攻击者刻意针对特定企业、员工、供应商关系或支付流程下手。
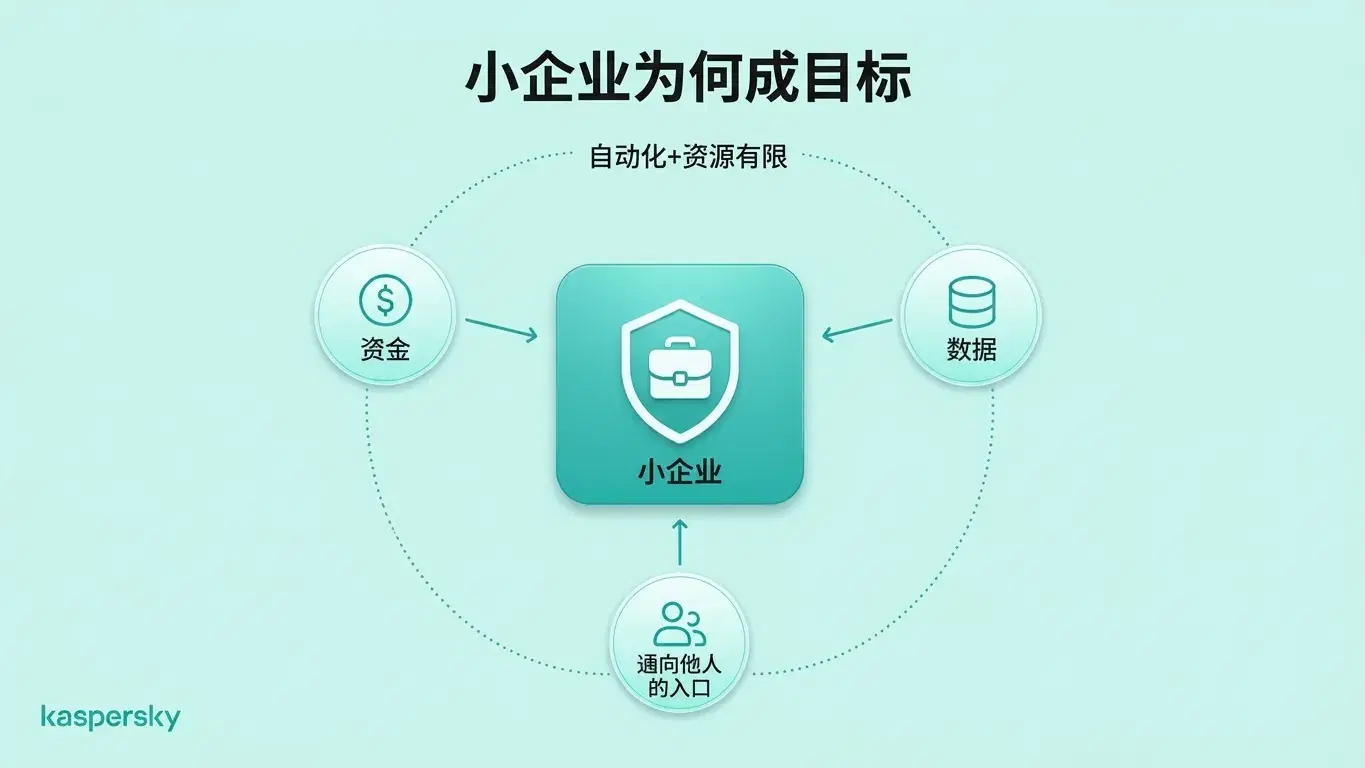
金钱是显而易见的动机。攻击者可能试图从企业账户中窃取资金或实施其他形式的金融欺诈。勒索支付也是黑客直接获取钱财的常见手段之一。
中小企业可能保存有价值信息,包括客户资料、员工记录、登录凭证和商业机密。它们与大型组织的业务关系也会增加吸引力,因为攻击者有时可以通过被攻破的供应商或合作伙伴进入其他企业。
另一个因素是资源。较小公司可能缺乏 IT 支持,且常常没有完善的 网络安全 流程。 这并不意味着中小企业必然不安全,但常见弱点更难被及时发现和修复。
要点速览:
- 中小企业既可能成为直接攻击目标,但许多攻击更倾向于自动化或机会主义,而非针对单一公司的人为定向。
- 网络犯罪分子的动机包括欺诈性付款、勒索、获取企业账户访问权限或窃取有价值的公司与客户数据。
- 企业邮箱、员工凭证、客户记录和供应商关系都可能让小公司成为攻击对象。
- 与大型组织的关联也会产生供应链风险,使小企业成为通往其他目标的跳板。
- 有限的 IT 资源和缺少专职安全流程会在常见弱点未被修补时增加暴露面。
- 基础防护措施(如 MFA、独特密码、及时更新、安全的端点防护、员工安全意识培训和经过测试的备份)能降低多数常见风险。
黑客如何攻击中小企业?
黑客常通过网络钓鱼、社交工程、被盗凭证、恶意软件、勒索软件和未修补的软件来攻击中小企业。这些手法能在不需极其复杂技术的情况下,获取企业账户、敏感信息或关键系统的访问权限。
网络钓鱼与商业邮箱欺诈
钓鱼邮件、伪造登录页面、冒充沟通等社交工程手法常被用来窃取凭证或操纵付款流程。
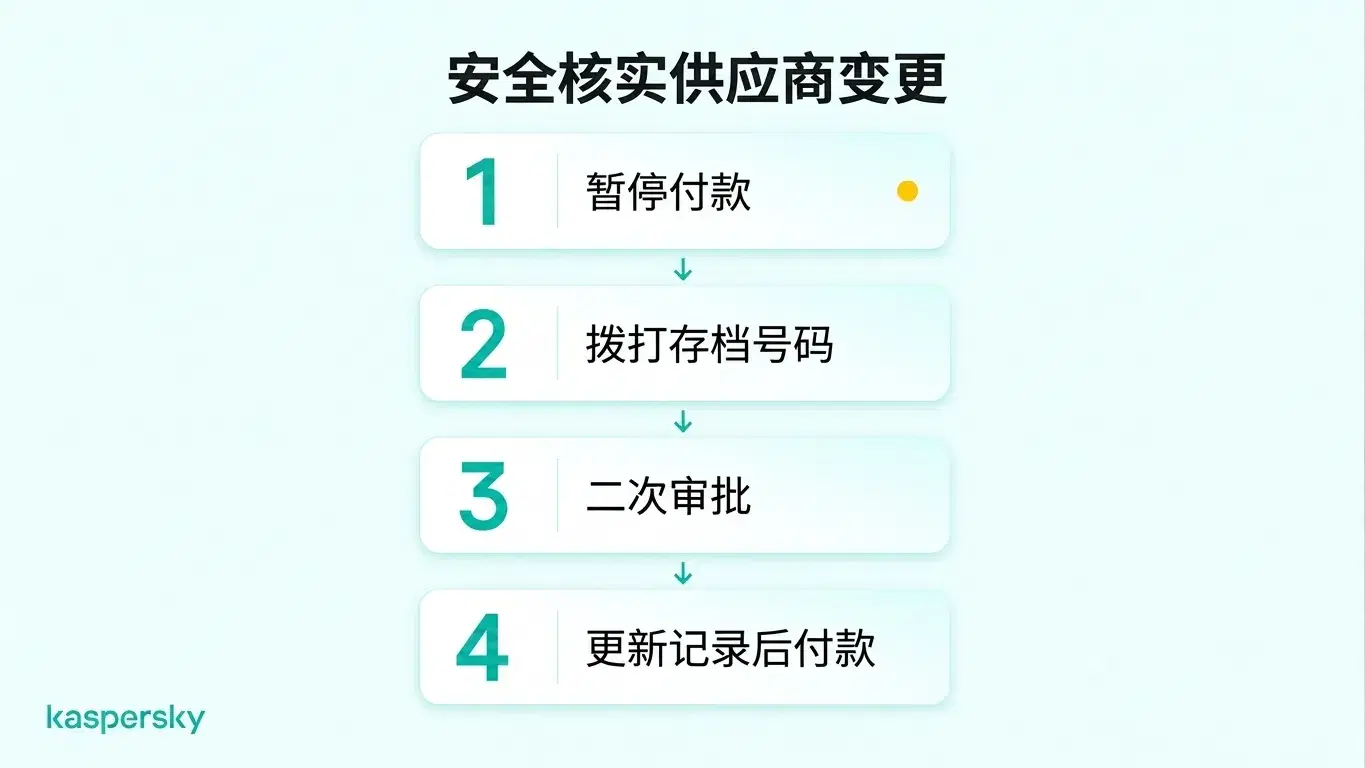
一个典型示例是假冒供应商的虚假发票。攻击者可能冒充熟悉的供应商发送看似真实的发票,但把收款账户改为自己的银行信息。如果未通过独立渠道核实变更,企业就可能直接将款项打给攻击者。
恶意软件与勒索软件
恶意软件 能窃取信息、监控活动或让攻击者获得设备的未授权访问。勒索软件会加密企业文件并中断业务运行。有些 勒索软件攻击 还会在窃取敏感信息后威胁公开数据以逼迫受害方支付赎金。
凭证被攻破
弱口令或被泄露的密码可能让攻击者进入企业邮箱及其他多种账户。一旦进入,攻击者可能阅读邮件、冒充员工,或利用受信任账户去针对客户和供应商施策。
软件漏洞
未打补丁的应用与不安全的远程访问工具会为业务系统打开入口。保持软件受支持并及时更新,有助于在攻击者利用之前封堵已知弱点。
中小企业被攻破后会怎样?
一次成功的网络攻击可能让中小企业遭受经济损失、日常运营中断、敏感信息泄露并损害客户信任。对于资金储备或恢复能力有限的公司,影响尤为严重。
财政损失通常是首要问题。费用可能来自欺诈性付款、恢复工作、业务流失、替换系统或勒索赎金。这些费用对许多中小企业来说难以承受。
运营中断对小企业尤为棘手。如果关键账户、文件、支付系统或云服务不可用,日常业务可能停止。没有专职的 IT 支持,恢复访问并恢复正常运营可能需要更长时间。
网络攻击还可能导致 数据泄露,暴露客户、员工或企业机密信息。根据涉事数据的性质和适用法规,企业可能需要对事件展开调查、通知受影响方或向相关主管部门报告。
若敏感信息被曝光或服务中断,客户和业务伙伴可能对企业失去信心。这对依赖回头客和长期合作关系的小企业尤其具破坏性。
中小企业如何防御黑客?
中小企业可以通过使用强密码与 MFA 来保护账户、及时更新设备、部署 端点保护 并对员工进行 社交工程识别培训,以降低网络攻击风险。定期备份与明确的事件上报流程也能提供额外保护。
保护企业账户。为业务账户使用强且唯一的密码,并将其保存在可信的 密码管理器 中,而非重复使用凭证。
对重要账户(如邮箱、云平台、金融服务与管理员账户)开启多因素认证(MFA)。员工应只拥有完成其工作所需的系统与信息访问权限。
保护设备与软件。企业笔记本、手机和其他设备应及时安装安全更新。可靠的端点防护还能帮助检测并拦截恶意软件、勒索软件、恶意网站和其他威胁。对于仍对重要业务系统开放访问的过时或不受支持的软件,应尽可能替换。
经过行业领先检测机构的独立测试并获奖。



员工应懂得识别钓鱼和异常付款请求。企业还应建立简单的核验流程,以便员工不必仅凭邮件或消息就判定其真实性。
为潜在安全事件做好准备。保留重要业务数据的安全 备份 并定期测试,确保信息可以恢复。员工也应知道在收到可疑信息、丢失设备或怀疑账户被攻破时应联系谁。
延伸阅读:
推荐产品:
FAQs
黑客会攻击没有网站的小型企业吗?
会。网站只是其中一种可能的入口。即使公司没有公开网站,攻击者也可能针对企业邮箱、云账户、员工设备、远程访问服务、密码和供应商下手。
中小企业如何判断黑客是否已进入其系统?
预警信号可能包括异常的登录提醒、意外的密码变更、邮箱中新出现的转发规则、异常付款、不明软件或设备行为异常。安全软件和账户活动日志也能帮助识别可疑访问。
谁应对云安全负责?
云安全通常由提供商与使用该服务的企业共同承担责任。提供商通常负责保护底层云基础设施,而客户仍需负责账户安全、访问权限、配置和其存储的数据。具体责任划分取决于所使用的云服务类型。
哪些行业最常成为网络攻击目标?
据 Verizon(威瑞森)2026 年《Data Breach Investigations Report》报告显示,制造业、专业服务、公共管理、医疗保健和金融业在已确认的数据泄露数量上名列前茅。但各行各业和各种规模的企业都面临网络攻击风险。