诈骗者如何获取你的个人信息?
诈骗者获取个人信息的方式多种多样。常见的做法包括通过网络钓鱼信息、假网站、诈骗电话、测验或调查,以及其他社会工程手段骗取信息。信息也可能被恶意软件直接从设备窃取、在数据泄露中暴露、从公开渠道收集,或通过实体手段如读卡器盗刷或偷窃邮件等获得。
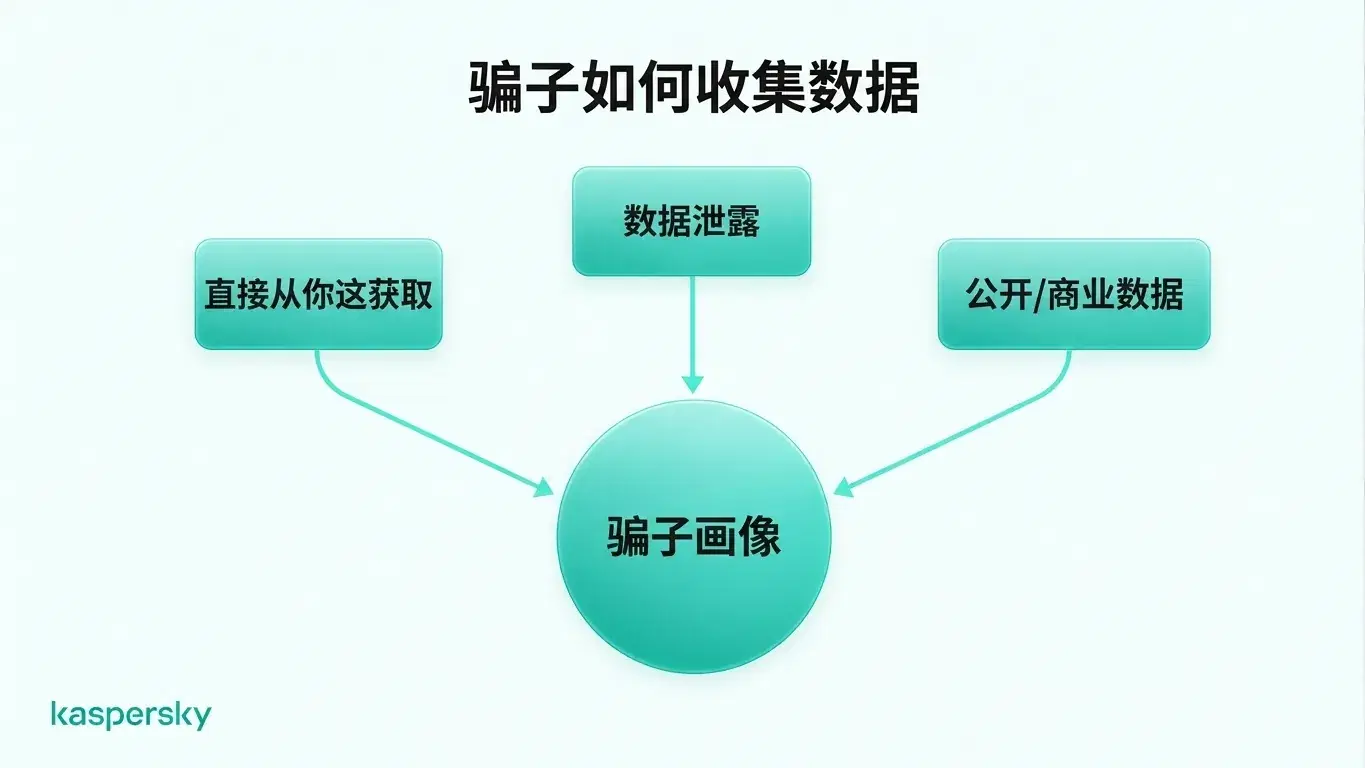
诈骗者经常将来自多个来源的信息拼接在一起,而不是仅依赖单一的入侵。通过关联这些细节,他们可以拼出更完整的个人画像,从而让诈骗更具说服力。
- 诈骗者通常通过三类主要途径获取信息:直接从受害者处、通过泄露或被攻破的数据,以及来自公开或商业可得的来源。
- 不同信息片段可以组合成更详尽的画像,这就是为什么诈骗者看起来会掌握真实的个人信息。
- Kaspersky 于 2025 年的研究显示,所分析的网络钓鱼攻击中有 88.5% 旨在窃取账号凭据。
- 来电或短信中如果包含姓名、地址、银行或雇主等真实信息,也不能证明对方是可信的。
- 安全软件、可信下载、及时更新软件以及减少在网上分享个人信息,能降低诈骗者获取数据的机会。
- 使用唯一密码并启用双因素身份验证可以在个人数据被泄露时大幅降低被盗凭据的价值。
网络钓鱼与社会工程
网络钓鱼和其他社会工程攻击依赖于操控人心而非纯粹的技术入侵(hacking)。诈骗者可能发送看似来自银行、快递公司、政府部门、雇主或其他可信组织的邮件或电话。
这些诈骗形式多样。短信钓鱼(smishing)使用短信;电话钓鱼(vishing)使用语音通话。假网站、虚假网店、测验、调查、竞赛和赠品页面也常被用来收集个人信息。
攻击目的一般是诱使受害者泄露用户名、密码、支付信息或个人身份信息。诈骗可能诱导用户点击恶意链接,或让来电者获得远程访问设备的权限。
信息窃取类恶意软件与其他恶意软件
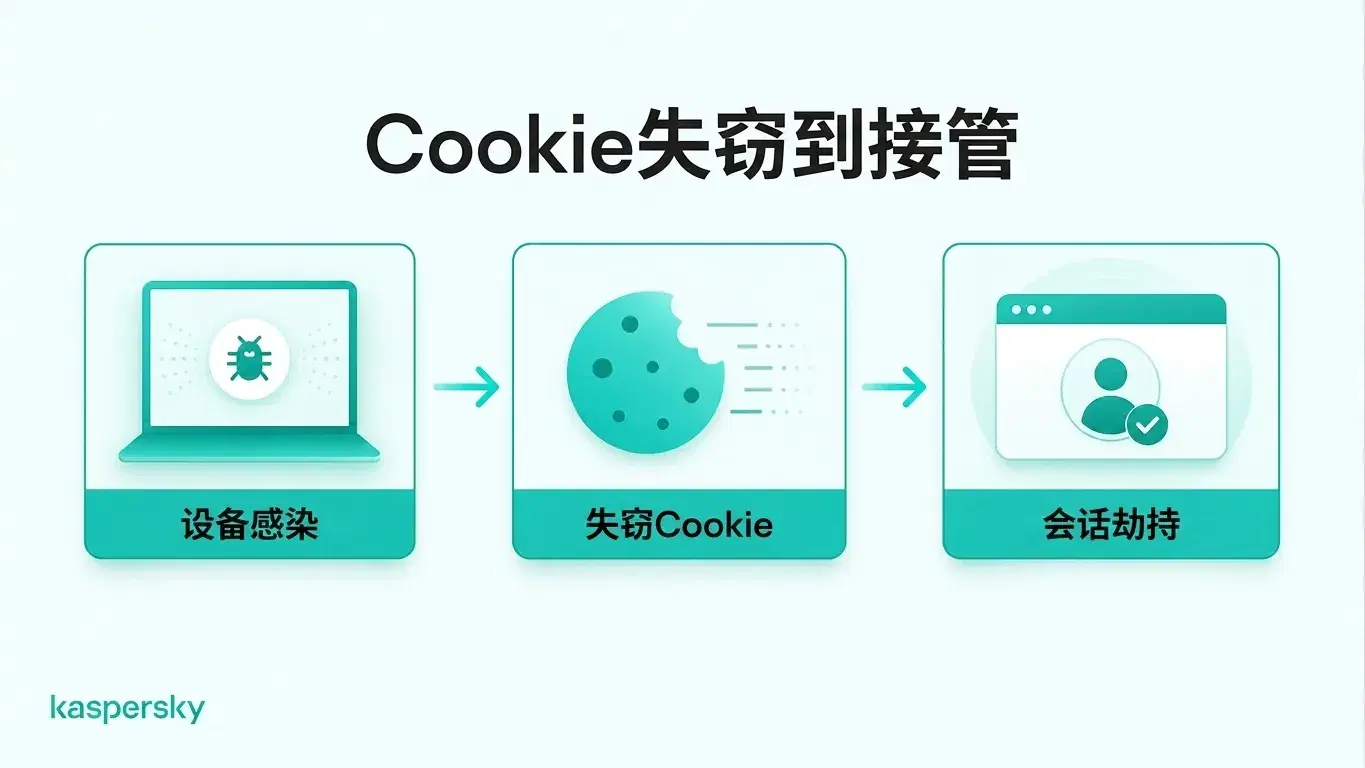
恶意软件可以直接从被感染的设备收集个人信息。信息窃取器(infostealers)是专门用于查找并窃取保存的密码、浏览器 Cookie、支付信息、文件和其他敏感数据的恶意软件类型。
恶意软件可能通过恶意下载、钓鱼附件、被攻破的网站或伪装成正规软件的假应用感染设备。
浏览器 Cookie 也很有价值。被窃取的会话 Cookie 可能允许攻击者在不输入密码的情况下接管一个处于登录状态的会话。这也是为什么在受信任设备上的恶意软件可能暴露的不只是本地存储的文件。
数据泄露
即使个人本身没有任何失误,公司或在线服务被攻破也可能导致个人信息被暴露。
一次数据泄露可能会泄露邮箱地址、电话号码、姓名、密码、支付信息、出生日期或其他账户数据。被窃凭据可能随后在后续诈骗中被重复使用,甚至在暗网被出售给其他犯罪分子。
被泄露的数据可以长期发挥作用。即便旧密码已失效,邮箱地址、电话号码、家庭住址或出生日期等信息仍可与来自其它来源的最新资料组合,用于某些形式的身份盗用或欺诈。
公开来源与数据经纪商
并非所有诈骗信息都来自窃取。有些信息本就公开或可以商业购买。
社交媒体资料可能暴露姓名、工作单位、亲属、位置、生日、兴趣、旅行计划等个人细节。公开记录、人员信息查询网站、名录和数据经纪商可提供额外的联系信息、地址和人口统计数据。
线下实体手段
诈骗者也会在线下收集信息。窥视(shoulder surfing)是指在公共场合观察他人输入密码或其他敏感信息。
读卡器盗刷设备可以抓取支付卡信息,而被盗邮件可能包含银行对账单、账户资料或身份证明文件。未妥善销毁的纸质文件也可能泄露有用的个人信息。
诈骗者能用你的个人信息做什么?
诈骗者能做什么取决于他们获得了哪些细节。即使只是邮箱或电话号码,也足以用于钓鱼或定向诈骗;更多信息则可能导致更有说服力的冒充、账户接管或身份盗用。
例如,诈骗者可能把在数据泄露中曝光的邮箱地址与社交媒体上找到的雇主名称结合起来,然后发送看似来自公司IT部门的钓鱼信息,使请求看起来更可靠。
掌握真实个人细节并不能证明来电或信息的可信度。
诈骗者会针对不同信息采取不同用途:
|
被曝光的信息 |
诈骗者可能的用途 |
|
邮箱地址与电话号码 |
发送定向钓鱼信息、诈骗电话或伪造的账号通知。 |
|
用户名与密码 |
尝试访问账户或在其它服务上测试密码重用情况。 |
|
支付卡或银行信息 |
尝试发起未授权交易或实施金融欺诈,具体取决于所获信息的详细程度。 |
|
姓名、地址与社交媒体资料 |
冒充可信联系人或使诈骗更具说服力。 |
|
身份文件与敏感个人信息 |
尝试实施身份盗用、伪造申请或冒充账户等欺诈行为。 |
|
浏览器 Cookie 与活动会话 |
可能在无需再次输入密码的情况下接管已登录的账户。 |
如果诈骗者掌握了你的个人信息,你该怎么办?
第一步是确认可能被暴露的个人信息类型。正确的应对取决于涉事数据的种类、账户是否被访问过、以及设备是否被攻破。
|
被暴露的信息 |
主要风险 |
应采取的措施 |
|
密码或账户凭据 |
账户接管与未授权访问 |
更改受影响账户的密码,包括在其他使用相同密码的账户上也要更改。启用双因素身份验证(2FA),检查账户活动,并在可疑会话中登出。 |
|
支付卡或银行信息 |
未授权付款与金融欺诈 |
立即联系你的银行或发卡机构,询问是否需要冻结或更换卡片,并核查近期交易记录。 |
|
身份文件或其他敏感个人信息 |
身份盗用与冒充 |
联系相关颁发机构或服务提供方寻求指引。留意是否有以你名义开设的账户或提交的申请,并报告可疑身份盗用。 |
|
邮箱地址或电话号码 |
用于钓鱼、诈骗来电与定向冒充 |
对意外收到的信息与电话保持警惕,尤其是那些包含真实个人信息的。避免点击可疑链接,并通过官方渠道核实请求的真实性。 |
|
浏览器 Cookie、活动会话或与恶意软件相关的数据 |
会话接管与进一步的凭据窃取 |
使用可信的安全软件检查并清理受影响设备。然后在一台干净的设备上更改重要密码,撤销活动会话(如可行),并检查账户活动。 |
持续监控重要账户是否有可疑登录、密码重置尝试或未授权交易。如确认被滥用,应向相关服务提供方或组织报告。
如何保护个人信息不被诈骗者利用?
保护个人信息的关键是让诈骗者更难收集到有用的细节。对意外收到的信息或来电保持怀疑,尤其是对方制造紧迫感或请求账户访问时。即便看似来自可信组织,也要通过官方联系方式独立核实后再分享信息或授权访问。
账户也需要强保护。为每个在线账户使用不同密码。可将密码保存在信誉良好的密码管理器中。强烈建议在可用时启用双因素身份验证(2FA),这样仅凭密码通常不足以访问账户。
设备应防范恶意软件与信息窃取器。仅从可信来源下载应用和软件,及时安装安全更新,并使用信誉良好的安全软件来检测恶意文件、网站与其他威胁。
通过检查社交媒体隐私设置并避免不必要的公开细节(如生日、家庭信息或旅行计划),来限制线上可见的个人信息。删除不再使用的账户,并从不再需要的在线服务中移除个人资料。
关注数据泄露通知和可疑登录警报。虽然这些措施不能阻止所有数据泄露,但能降低风险并帮助你在被盗信息被滥用前采取行动。
Kaspersky Premium 将杀毒保护与旨在拦截恶意网站与钓鱼尝试、识别数据与密码泄露并安全管理密码的工具相结合。
通过行业领先检测机构的独立测试与奖项认证。



延伸阅读:
推荐产品:
FAQs
仅凭一条短信或一次电话,诈骗者能获取你的信息吗?
通常单靠短信或电话本身无法直接获取信息。更大的风险在于收件人点击恶意链接、回复个人信息、安装软件或授权设备访问。回复也可能确认该号码仍在使用。遇到可疑信息应屏蔽并删除。
仅凭姓名和地址,别人能偷走你的身份吗?
仅凭姓名和地址通常不足以实施完整的身份盗用,但这些信息会使定向诈骗和冒充更具说服力。身份盗用通常还需要出生日期、ID信息、账户凭据或其他个人数据。
诈骗者需要哪些信息才能访问你的银行账户?
仅有姓名和银行账号通常不足以访问网上银行。诈骗者通常需要额外的身份验证信息,例如登录凭据、安全验证码,或对受信任设备、活动会话或屏幕的访问权限。
如何判断你的银行卡是否被安装了盗刷设备?
在机器上往往难以直接察觉。松动或异常的读卡口或附加装置可作为警示。未授权交易或银行警报通常是银行卡信息被泄露的最明确迹象。